Фінансування гібридної та диверсійної діяльності в Європі дедалі більше спирається на механізми, які дозволяють приховати зв’язок між російськими державними структурами, посередниками та безпосередніми виконавцями. Замість традиційних каналів, пов’язаних із дипломатичним і розвідувальним прикриттям, формується більш фрагментована система дистанційного управління, у якій кошти можуть передаватися через віртуальні активи, а окремі етапи операції — розподілятися між різними учасниками.
Такі механізми набули особливого значення після того, як санкції проти російської фінансової системи та вислання співробітників російських спецслужб з європейських країн ускладнили використання традиційної інфраструктури. Російські державні служби, передусім Головне управління Генерального штабу Збройних сил РФ (ГУ, історично відоме як ГРУ), та пов’язані з ними мережі отримали додатковий стимул використовувати цифрові валюти для фінансування операцій за кордоном.
У цій системі криптовалюта виконує передусім операційну функцію. Невеликі перекази дозволяють оплачувати вербування, окремі завдання та винагороду місцевим виконавцям без використання звичайних банківських каналів. Така модель також допомагає розділяти фінансування, координацію та безпосереднє виконання операції, ускладнюючи встановлення зв’язку між організаторами та виконавцями. Місцевих агентів при цьому можуть залучати до підпалів, саботажу та інших атак проти транспортної, логістичної й критичної інфраструктури в Європі.
Паралельно Росія розбудовує значно масштабнішу фінансову інфраструктуру, здатну підтримувати операції поза західною банківською системою. Одним із найбільш помітних прикладів є транскордонна платіжна мережа A7 та прив’язаний до рубля стейблкоїн A7A5. Вона відрізняється від невеликих криптовалютних переказів окремим виконавцям за масштабом і призначенням, однак є частиною ширшої тенденції. Її основна мета полягає у створенні альтернативних фінансових каналів, які зменшують залежність від контрольованої Заходом платіжної інфраструктури та можуть використовуватися для підтримки російської діяльності за кордоном.
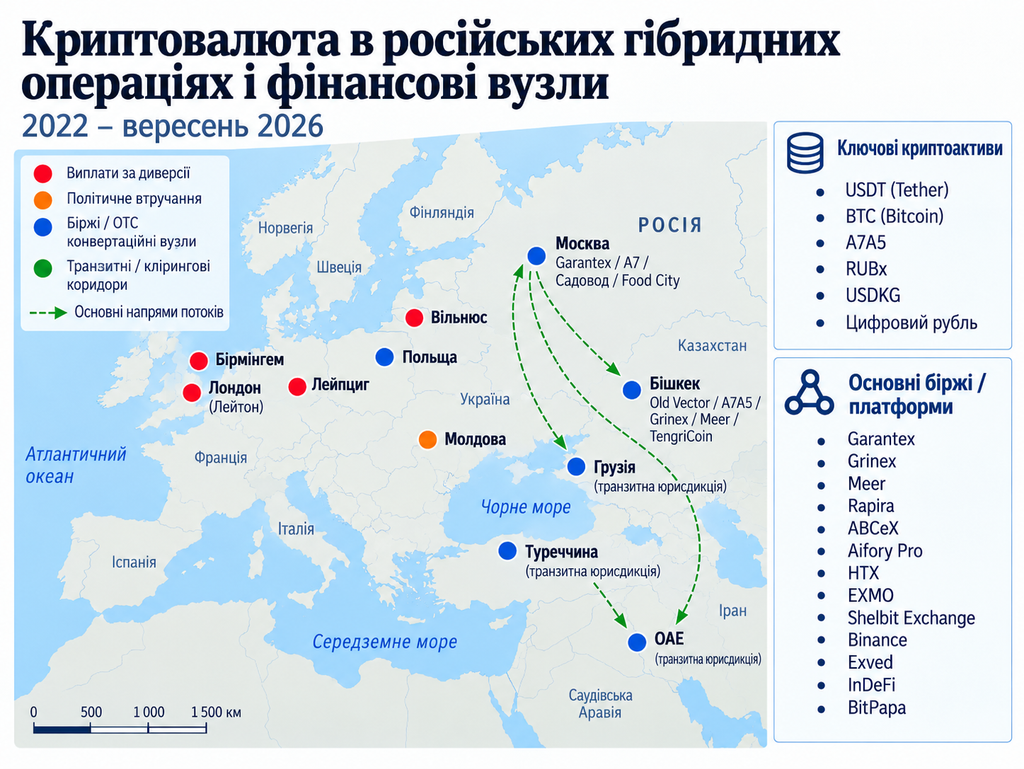
Документовані криптовалютні виплати у диверсійних операціях у Європі
У випадках диверсій проти європейської інфраструктури, де вдалося простежити фінансові операції, наявні дані свідчать про систематичне використання криптовалют російськими розвідувальними структурами для оплати послуг завербованих виконавців. За даними Royal United Services Institute (RUSI), цифрові активи були найпоширенішим механізмом транскордонних розрахунків у досліджених випадках використання проксі-агентів. При цьому перекази зазвичай мали просту та коротку структуру і не передбачали використання складних схем змішування коштів або орієнтованих на анонімність криптовалют.
Зокрема, у Великій Британії засуджено Ділана Ерла відповідно до National Security Act 2023 за підпал комерційного складу в лондонському районі Лейтон 20 березня 2024 року. На складі зберігалися гуманітарна допомога та обладнання Starlink. Матеріали судового провадження і висновки експертиз свідчили, що Ерл отримав від пов’язаних із групою «Вагнер» кураторів криптовалюту на суму, еквівалентну приблизно 5 тис. євро. Комунікація відбувалася через Telegram-акаунт Privet Bot. Подальша цифрова експертиза також виявила на його особистому криптовалютному гаманці активи на суму понад 58 тис. фунтів стерлінгів.
Криптовалютні виплати фігурували й в операціях із диверсіями проти вантажних авіаперевезень 19–22 липня 2024 року. Поштові відправлення з вибухово-запалювальними пристроями, надіслані з Вільнюса, загорілися на об’єктах DHL і DPD у Лейпцигу, Бірмінгемі та Польщі. За даними литовської прокуратури та спільної слідчої групи Eurojust, кур’єрів і логістичних посередників для цієї операції дистанційно вербували через Telegram, при цьому обіцяючи оплату в криптовалюті.
Органи національної безпеки Польщі також повідомляли, що виконавці масштабної диверсійної мережі, діяльність якої Агенція внутрішньої безпеки (ABW) пов’язувала з ГУ ГШ РФ (раніше ГРУ), переважно отримували винагороду в криптовалюті. Окремі випадки, проаналізовані RUSI, описують роботу схеми на операційному рівні. В одному з них троє виконавців у Європі, залучених до ворожого шпигунства, отримали приблизно по 1 тис. доларів США в USDT. Усі три перекази надійшли безпосередньо з одного криптовалютного гаманця посередника.
У документованих випадках фізичних атак або підготовки до них кошти зазвичай проходили через короткий ланцюг транзакцій у Bitcoin або USDT. Після цього криптовалюту конвертували в готівку через неформальні OTC-обмінники з низьким рівнем комплаєнсу або через P2P-платформи. Така модель не потребує складної фінансової інфраструктури: її основна перевага у швидкості транскордонних переказів, дистанційному характері розрахунків і можливості відокремити безпосередніх виконавців від тих, хто фінансує та координує операцію.
Цифрові активи у політичному втручанні та забезпеченні парамілітарних структур
Використання криптовалют російськими державними та пов’язаними з державою структурами не обмежується оплатою окремих диверсійних операцій. Цифрові активи також створюють канали фінансування політичного втручання, інформаційних кампаній і матеріального забезпечення парамілітарних формувань. Спільною рисою цих механізмів є можливість переміщувати кошти поза традиційною банківською системою та зменшувати видимий зв’язок між державними структурами, фінансовими посередниками й кінцевими отримувачами.
Найбільш документованим прикладом поєднання пов’язаних із російською державою цифрових активів і політичного втручання є Молдова. Правоохоронні органи країни встановили, що мережа, пов’язана з Іланом Шором і російським державним Промсвязьбанком (ПСБ), який перебуває під санкціями, використовувалася для переміщення значних обсягів коштів до країни напередодні та під час виборчого періоду восени 2024 року. За матеріалами розслідувань учасники політичної мережі отримували виплати через мобільний застосунок TAITO. Кошти в російських рублях, розміщені в ПСБ, конвертували у стейблкоїн A7A5, далі обмінювали на більш ліквідні цифрові активи та зрештою переводили в молдовські леї.
У березні 2026 року Антикорупційне агентство Молдови повідомило парламенту, що лише один із відстежуваних криптовалютних гаманців у 2023–2025 роках провів операції на суму понад 107 млн USDT. За оцінкою молдовських органів, десятки мільйонів доларів із цих потоків були пов’язані з фінансуванням втручання у виборчі процеси, організацією вуличних протестів та незаконними виплатами учасникам політичних мереж.
Трасування цифрових активів також вказує на їх використання у російських інформаційних операціях. Кампанію Doppelgänger пов’язують з Іллею Гамбашидзе із Social Design Agency та Миколою Тупікіним зі Structura. За даними західних органів влади, вона діяла під контролем Адміністрації президента РФ, а дві ідентифіковані адреси в мережі TRON, пов’язані з Гамбашидзе, отримали понад 200 тис. доларів США в USDT. Значна частина цих коштів надходила безпосередньо з російської криптовалютної біржі Garantex, яка перебуває під санкціями.
Окремий напрям використання цифрових активів — забезпечення парамілітарних формувань, що діють в інтересах Росії. За даними Управління з контролю за іноземними активами Міністерства фінансів США (OFAC) та TRM Labs, з Task Force Rusich були пов’язані одинадцять криптовалютних гаманців. У період із березня до вересня 2022 року через них зібрали близько 138 тис. доларів США на закупівлю спорядження для цього неонацистського парамілітарного формування. Зібрані кошти призначалися для закупівлі тепловізійних прицілів, бронежилетів, компонентів для безпілотників і тактичного телекомунікаційного обладнання.
На відміну від централізованих фінансових механізмів, пов’язаних із A7, такі криптовалютні збори виконують функцію автономного каналу закупівель. Попри відсутність прямого зв’язку згадуваних гаманців з крипторублевими біржами Garantex і Grinex або корпоративними структурами A7, цей випадок може вказувати на наявність розгалуженої фінансової мережі з використанням цифрових активів у російських операціях за кордоном. Такий підхід передбачає існування кількох паралельних моделей: від невеликих виплат окремим виконавцям і фінансування політичних мереж до централізованих платіжних систем та публічного криптовалютного збору коштів на військові й парамілітарні потреби.
Мережа A7 та роль стейблкоїна A7A5
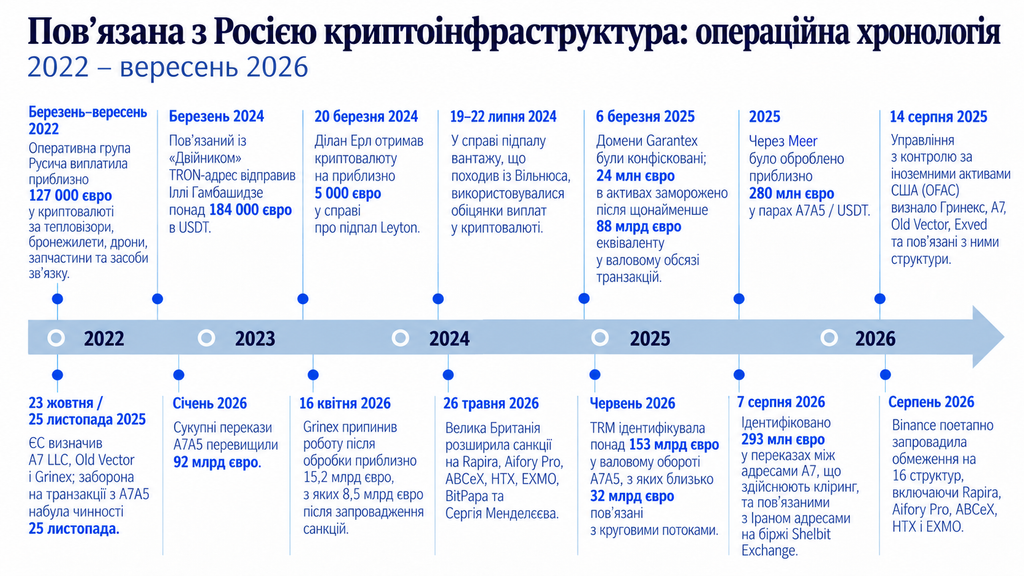
У 2024 році в Росії була створена мережа A7. Це система транскордонних розрахунків, покликана зменшити залежність від західних банків-кореспондентів і забезпечити проведення платежів поза традиційною фінансовою інфраструктурою. Проєкт отримав інституційну підтримку Промсвязьбанку (ПСБ) та державної корпорації ВЕБ.РФ. У структурі власності ТОВ «A7» 51% належить Ілану Шору, а 49% — ПСБ.
Масштаб мережі значно перевищує операції безпосередньо через A7 LLC. За даними Міністерства фінансів США, станом на січень 2026 року сама A7 заявляла про понад 2 тис. транзакцій на день і сукупний обсяг операцій понад 7,5 трлн рублів, або близько 91,5 млрд доларів США. FinCEN окремо встановило, що компанії-посередники мережі провели операції на суму понад 17 млрд доларів у період із січня 2025 року до червня 2026 року.
Основою операцій A7 залишаються паперові векселі та змінні торговельні рахунки. Водночас цифрові активи відіграють важливу роль у переміщенні та балансуванні ліквідності між різними частинами системи. Зокрема, мережа конвертує USDT у рублі через великі московські торговельні майданчики, серед яких «Садовод» і Food City. Отримані кошти та цифрові резерви далі перерозподіляються між контрагентами й фінансовими каналами в Киргизстані, Китаї, Єгипті, Туреччині та Об’єднаних Арабських Еміратах.
Цифровим елементом цієї розрахункової системи став стейблкоїн A7A5, випущений зареєстрованою в Киргизстані компанією Old Vector LLC. Його вартість прив’язана до російського рубля у співвідношенні 1:1, а забезпечення формують депозити в ПСБ. Водночас підтвердження резервів, оприлюднене Kreston Bishkek 31 березня 2025 року, не було незалежним аудитом балансу компанії та значною мірою спиралося на інформацію, надану самим менеджментом.
Для стимулювання утримання A7A5 використовував автоматичний механізм щоденного збільшення балансу токенів у робочі дні. Спочатку власникам перераховували еквівалент 50% процентного доходу, який генерували базові депозити. Із 9 лютого 2026 року формулу змінили: дохідність почали розраховувати на основі ключової ставки Банку Росії мінус один процентний пункт.
Формальні показники обороту A7A5 швидко зростали. За оцінкою аналітичної компанії Elliptic, до січня 2026 року сукупний обсяг транзакцій перевищив 100 млрд доларів США, а TRM Labs до червня 2026 року зафіксувала понад 166 млрд доларів. Однак значна частина цього обороту не відображала реальної економічної активності. Приблизно 35 млрд доларів припадали на автоматизовані циклічні перекази між рахунками, контрольованими самими операторами системи.
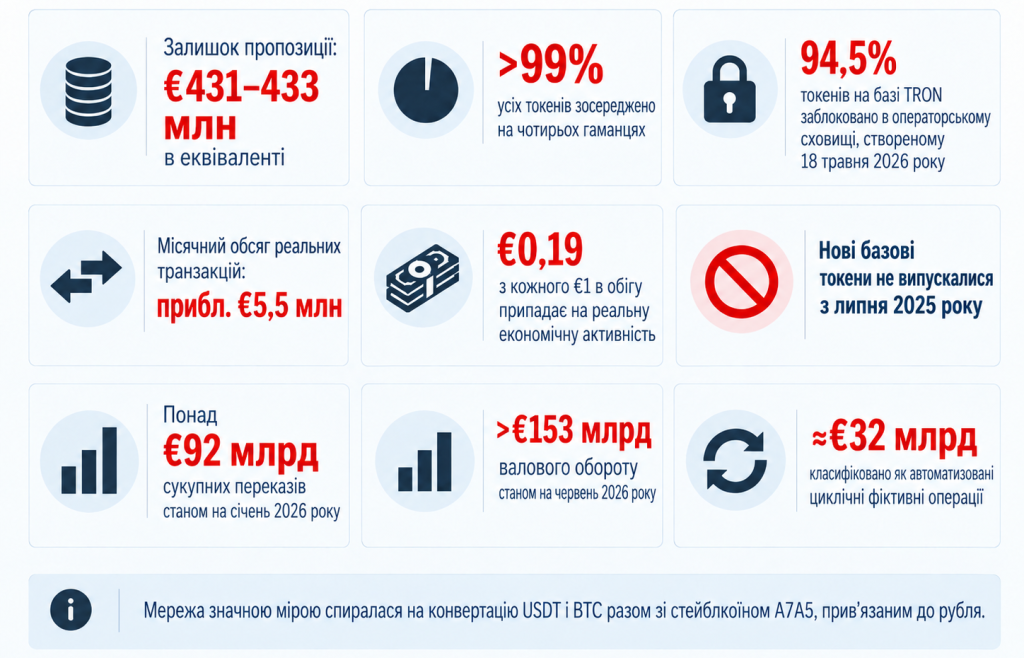
Із середини 2025 року санкції, посилення контрольних перевірок на великих криптовалютних біржах і блокування адрес компанією Tether суттєво обмежили роботу A7A5. Середній добовий обсяг операцій скоротився приблизно на 96% – із близько 600 млн доларів у липні 2025 року до 24,3 млн доларів у червні 2026 року. Якщо виключити внутрішні циклічні перекази, місячний обсяг реальних транзакцій знизився приблизно до 6 млн доларів.
Нові основні токени A7A5 не випускаються з липня 2025 року. Обсяг токенів, що залишаються в системі, оцінюється приблизно у 468–470 млн доларів. Понад 99% усієї емісії зосереджено лише на чотирьох гаманцях. Водночас 94,5% токенів A7A5 у мережі TRON перебувають в операторському сховищі, створеному 18 травня 2026 року, разом з активами, пов’язаними з оператором Grinex.
Аналіз Crystal Intelligence додатково вказує на значний розрив між формальним оборотом A7A5 і реальною економічною активністю. За оцінкою платформи, лише близько 19 центів із кожного долара обороту припадає на операції, що мають економічний зміст. Решта переважно відображає внутрішнє переміщення ліквідності або кошти, які фактично залишаються нерухомими. Це свідчить, що після швидкого масштабування A7A5 зіткнувся з різким скороченням реального використання під впливом санкцій, блокувань та обмеженого доступу до зовнішньої криптовалютної інфраструктури.
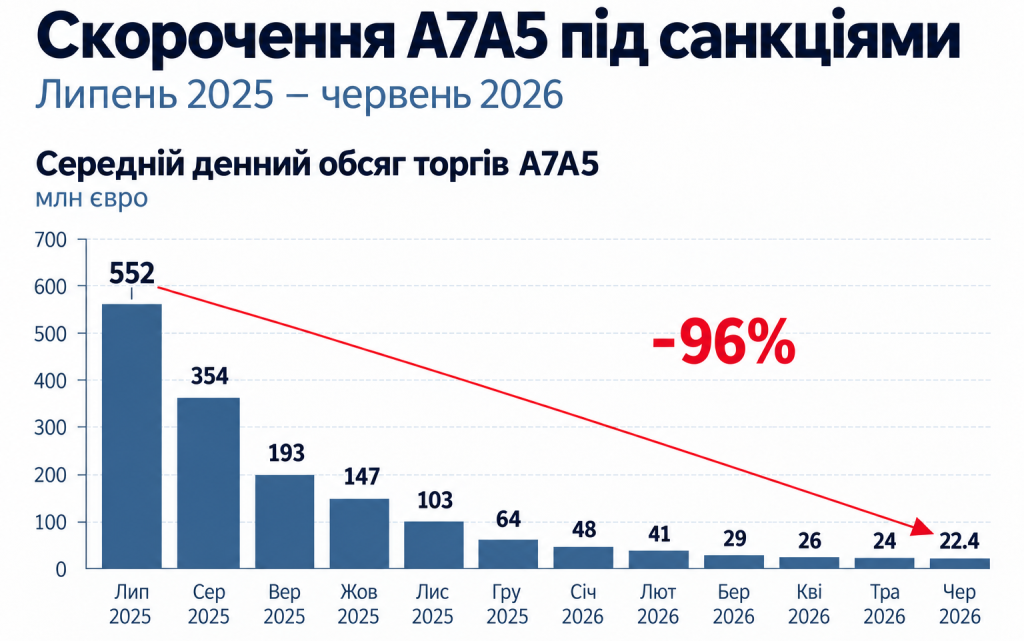
Конвертаційні майданчики, мережі-наступники та альтернативні канали
Російські механізми обходу санкцій і прихованого фінансування залежать не лише від цифрових активів, а й від інфраструктури, яка дозволяє конвертувати їх у фіатні гроші, переводити між юрисдикціями та повертати в комерційний обіг. Після запровадження санкцій ця інфраструктура не зникла, а почала переміщуватися між централізованими криптовалютними платформами, неформальними обмінниками та спеціалізованими розрахунковими сервісами.
Тривалий час головним вузлом цієї системи була московська криптовалютна біржа Garantex. До втручання правоохоронних органів вона провела транзакції на загальну суму щонайменше 96 млрд доларів США. 6 березня 2025 року правоохоронні органи кількох західних країн вилучили її вебдомени, конфіскували сервери в Німеччині та Фінляндії та заморозили близько 26 млн доларів активів.
Після цього значна частина операцій перемістилася на платформу Grinex, зареєстровану в Киргизстані у грудні 2024 року. За час роботи вона обробила близько 16,5 млрд доларів, із яких приблизно 9,25 млрд припали на період після запровадження санкцій. 16 квітня 2026 року Grinex припинила роботу після повідомлень про викрадення близько 1 млрд рублів, що на той момент становило приблизно 14 млн доларів США.
Паралельно використовувалися менші конвертаційні майданчики. Біржа Meer, якою в Бішкеку управляє ЗАТ «TengriCoin», протягом 2025 року провела операції приблизно на 305 млн доларів у торговельних парах A7A5 та USDT. До ширшої мережі також входили Rapira, ABCeX та Aifory Pro. Їхня роль полягала у підтриманні ліквідності та перенаправленні транзакцій після обмеження доступу до більших платформ.
Окремий механізм створила платформа Exved, заснована співзасновником Garantex Сергієм Менделєєвим. Вона використовувалася для розрахунків у зовнішній торгівлі за схемою, за якої російський імпортер вносив рублі в межах країни, а іноземний постачальник отримував USDT за кордоном. Таким чином, криптовалютна частина операції не відображалася безпосередньо в банківських документах, що дозволяло обходити обмеження традиційної платіжної системи.
Регуляторний тиск і посилення комплаєнс-процедур приватними компаніями поступово обмежили роботу й цих каналів. У серпні 2026 року Binance поетапно запровадила обмеження щодо шістнадцяти пов’язаних платформ, серед яких Rapira, Aifory Pro, ABCeX, HTX та EXMO. Це додатково ускладнило доступ таких структур до глобальної криптовалютної ліквідності.
Нові дані американських фінансових органів підтверджують, що використання цієї інфраструктури виходить за межі російського обходу санкцій. За даними FinCEN, компанії-посередники A7 використовувалися структурами, пов’язаними з Центральним банком Ірану, Корпусом вартових ісламської революції та іранськими схемами продажу нафти й закупівлі озброєнь. Один із посередників A7 та пов’язана з ним компанія отримали майже 140 млн доларів від структур, залучених до обходу санкцій проти Ірану. OFAC також пов’язує мережу з іранською криптовалютною біржею Nobitex та транзакціями, пов’язаними з північнокорейськими кібератаками на криптовалютні платформи.
Після суттєвого обмеження A7A5 російські державні та пов’язані з державою структури почали розвивати альтернативні механізми розрахунків. Найпомітнішим із них став Rosveksel, зареєстрований 4 травня 2026 року. 85% компанії належать A7, ще 15% – Міністерству фінансів РФ. У травні 2026 року Rosveksel запустив онлайн-платформу для розрахунків із використанням фізичного золота, а в липні розпочав продаж цифрових сертифікатів.
Паралельно увага регуляторів поширюється на регіональні цифрові активи, які можуть виконувати схожу функцію. Один із прикладів – USDKG, пов’язаний із Киргизстаном стейблкоїн із заявленим золотим забезпеченням. Його емітента, Virtual Asset Issuer OJSC, Велика Британія внесла до санкційного списку 26 травня 2026 року.
Подібні механізми розвиваються і в традиційному банківському секторі. У липні 2026 року Альфа-Банк запустив власний сервіс транскордонних розрахунків із використанням цифрових активів. Одночасно A7 розширює географію діяльності через A7 Africa, A7 Nigeria та партнерства з платіжними операторами, зокрема із зімбабвійською PilotFinance.
У сукупності ці приклади демонструють адаптивність російської фінансової інфраструктури. Закриття окремої біржі або блокування певного токена не припиняє операції повністю, а спричиняє їх переміщення на інші платформи, юрисдикції та фінансові інструменти. У результаті формується децентралізована мережа взаємозамінних каналів, яка поєднує криптовалютні біржі, торговельні платформи, неформальні обмінники, банківські сервіси та альтернативні активи.
Архітектура міжнародних санкцій і правові обмеження
ЄС, Велика Британія та США поступово розширюють санкції проти російської альтернативної фінансової інфраструктури. У міру того, як розрахунки переміщуються від традиційних банків до криптовалютних платформ, стейблкоїнів і посередників у третіх країнах, санкційна політика також зміщується від блокування окремих російських установ до обмеження всієї інфраструктури, яка забезпечує такі операції. Водночас відмінності між юрисдикціями та правові особливості цифрових активів залишають можливості для перенесення операцій на нові майданчики.
Найбільш системно цей підхід розвиває Європейський Союз. У межах 19-го пакета санкцій, ухваленого 23 жовтня 2025 року, ЄС запровадив обмеження проти розробника A7A5, киргизького емітента токена та платформи, через яку проходили значні обсяги його торгівлі. Одночасно в ЄС заборонили операції зі стейблкоїном A7A5.
20-й пакет санкцій від 23 квітня 2026 року додатково розширив обмеження на криптовалютний сектор. ЄС запровадив заборону на операції з RUBx, обмежив підтримку розвитку цифрового рубля та ввів секторальну заборону щодо російських платформ, які забезпечують переказ або обмін криптоактивів. Пакет також став першим випадком застосування механізму протидії обходу санкцій щодо Киргизстану: ЄС обмежив експорт окремих категорій товарів, для яких було зафіксовано високий ризик реекспорту до Росії.
Наступний, 21-й пакет, ухвалений 23 липня 2026 року, ще більше розширив санкційну інфраструктуру навколо цифрових активів. ЄС поширив заборону на операції на 14 криптовалютних сервісів у третіх країнах. Крім того, було створено правовий механізм, який дозволяє повністю забороняти європейським операторам взаємодію з криптовалютними провайдерами в юрисдикціях, що використовуються для обходу санкцій проти Росії. Таким чином, фокус поступово зміщується від санкцій проти конкретних компаній до можливості обмежувати цілі зовнішні канали доступу до криптовалютної інфраструктури.
Велика Британія розвиває схожий підхід через послідовне розширення санкційних списків. Після перших обмежень проти структур A7 у 2025 році британська влада 26 травня 2026 року запровадила новий пакет санкцій проти криптовалютних і фінансових посередників, пов’язаних із російським фінансовим сектором. До нього увійшли Rapira, Aifory, EXMO, BitPapa, HTX та інші структури, а також Сергій Менделєєв. Для низки компаній санкції передбачають заморожування активів, обмеження кореспондентських банківських відносин та обробки платежів.
У США ключовим інструментом залишаються санкції Управління з контролю за іноземними активами Міністерства фінансів США (OFAC). У серпні 2025 року OFAC, зокрема, повторно ввело санкції проти Garantex та внесло до санкційного списку її наступника Grinex і пов’язані з ними компанії в Росії та Киргизстані. Американський підхід при цьому залишається більш адресним: санкції переважно спрямовані на конкретні юридичні особи, операторів, керівників і фінансову інфраструктуру, яку можна юридично ідентифікувати та контролювати.
Саме ця особливість стала важливою після рішення Апеляційного суду США П’ятого округу у справі Van Loon v. Department of the Treasury. Суд постановив, що незмінні смартконтракти, які не перебувають у чиїйсь власності та не можуть контролюватися конкретною особою, не є «майном» у розумінні International Emergency Economic Powers Act (IEEPA). Відповідно, санкційні органи не можуть блокувати автономний програмний код так само, як рахунок, компанію або інший контрольований актив. Практично це зміщує правозастосування у бік юридичних осіб, розробників, операторів, адміністраторів та інших елементів системи, над якими існує фактичний контроль.
Окреме значення має американський GENIUS Act, ухвалений 18 липня 2025 року для створення федеральної регуляторної системи платіжних стейблкоїнів. Закон набуває чинності раніше з двох дат: через 18 місяців після ухвалення – 18 січня 2027 року або через 120 днів після затвердження фінальних імплементаційних правил федеральними регуляторами. Станом на кінець вересня 2026 року Федеральна резервна система лише оприлюднила проєкти відповідних правил, тому повний новий режим ще не діє.
1 жовтня 2026 року США суттєво розширили підхід до A7. OFAC внесло A7 Network до санкційного списку як значну транснаціональну злочинну організацію. На відміну від попередніх санкцій проти окремих юридичних осіб, зокрема A7 LLC та Old Vector LLC, нове рішення охоплює ширшу мережу компаній-посередників, через які A7 проводить міжнародні розрахунки.
Одночасно Financial Crimes Enforcement Network (FinCEN) запропонувала заборонити американським фінансовим установам перекази, пов’язані з такими посередниками A7, та оприлюднила окремі індикатори для їх виявлення. Таким чином, американський підхід зміщується від санкцій проти окремих компаній до обмеження доступу всієї пов’язаної з A7 мережі до фінансової системи США.
У результаті санкційна система поступово охоплює не лише окремі біржі чи токени, а весь ланцюг їх використання – емітентів, торговельні платформи, фінансових посередників та інфраструктуру конвертації. Водночас повністю перекрити такі канали складно. Операції можуть переміщуватися між юрисдикціями, платформами та новими юридичними структурами, тоді як децентралізовані технології створюють додаткові правові обмеження для прямого застосування традиційних санкційних механізмів.
Політичні висновки та цільові рекомендації
Наявні дані не свідчать про існування єдиної цифрової фінансової системи, через яку російська держава централізовано забезпечує всі приховані операції за кордоном. Натомість цифрові активи систематично використовуються для вирішення різних операційних і фінансових завдань. Невеликі диверсійні мережі отримують виплати переважно в Bitcoin та USDT, тоді як масштабніші механізми обходу санкцій поєднують стейблкоїни, змінену торговельну документацію, посередників та вторинні криптовалютні платформи.
Попри відмінності між цими моделями, вони мають спільну вразливість, а саме необхідність конвертувати цифрові активи, переміщувати ліквідність між юрисдикціями та взаємодіяти з фінансовими посередниками. Ці точки переходу між криптовалютною та традиційною фінансовими системами залишаються найбільш доступними для правоохоронних і регуляторних органів. Таким чином, основними об’єктами протидії мають бути не автономні блокчейн-протоколи, а біржі, брокери, OTC-обмінники, банки, оператори платіжної інфраструктури та особи, які контролюють ці сервіси.
Інтегрувати аналіз криптовалютних транзакцій у розслідування диверсій
Європейським службам безпеки та фінансової розвідки доцільно системно включати аналіз цифрових активів у розслідування диверсійної та іншої ворожої діяльності. Адреси криптовалютних гаманців, хеші транзакцій та дані про посередників, виявлені під час розслідувань, мають зберігатися у стандартизованому форматі та передаватися між відповідними структурами через наявні багатосторонні механізми, зокрема Europol SIENA та European Financial Intelligence Public-Private Partnership (EFIPPP).
Це особливо важливо для невеликих проксі-мереж. Як показують розглянуті випадки, виплати виконавцям часто проходять через короткі ланцюги транзакцій і спільних фінансових посередників. Виявлення та блокування одного брокерського гаманця може одночасно порушити фінансування кількох пов’язаних операційних груп.
Водночас обмін такою інформацією має відповідати законодавчим вимогам щодо конфіденційності повідомлень про підозрілі транзакції (STR), обмеження використання персональних і фінансових даних та збереження доказової придатності матеріалів для подальшого судового розгляду.
Зосередити санкційний тиск на точках конвертації
Другим пріоритетом має бути інфраструктура, через яку цифрові активи перетворюються на фіатні кошти або переміщуються між різними фінансовими системами. Особливу увагу слід приділяти криптовалютним брокерам із недостатнім комплаєнсом, OTC-обмінникам та регіональним банківським центрам у транзитних юрисдикціях, зокрема в Киргизстані, Об’єднаних Арабських Еміратах, Грузії та Туреччині.
Окремої оцінки потребують вторинні платформи, щодо яких санкційні режими союзників поки не повністю узгоджені. Це стосується, зокрема, Rapira, ABCeX, Aifory Pro та TengriCoin. Координація між США, ЄС і Великою Британією може зменшити можливості для перенесення операцій із однієї юрисдикції в іншу після введення санкцій.
При цьому санкції мають бути спрямовані передусім на юридичних осіб, фактичних власників, операторів і контрольовані елементи цифрової інфраструктури. Незмінний автономний код смартконтрактів має інший правовий статус і не завжди може бути об’єктом тих самих механізмів блокування, що компанії, рахунки або активи під фактичним контролем конкретних осіб.
Відстежувати мережі-наступники та переміщення накопичених активів
Окремий аналітичний напрям має бути зосереджений на нових платіжних механізмах, які виникають після блокування попередньої інфраструктури. Практика A7, Garantex і Grinex показує, що санкції часто не ліквідують фінансовий канал повністю, а стимулюють його перенесення на нову юридичну особу, платформу або юрисдикцію.
Тому важливо відстежувати не лише активні транзакції, а й великі резерви цифрових активів, які наразі залишаються нерухомими. Особливу увагу варто приділяти операторському гаманцю, створеному 18 травня 2026 року, де зосереджена більшість A7A5 у мережі TRON. Будь-яке значне переміщення цих активів може свідчити про відновлення або перебудову розрахункової системи.
Моніторинг також має охоплювати нові механізми, зокрема Rosveksel, стейблкоїн USDKG, криптовалютні сервіси комерційних банків та географічне розширення структур A7 в Африці. Реєстрація нових компаній, доменів або платіжних сервісів, пов’язаних із уже відомими учасниками цих мереж, має бути підставою для швидкої перевірки структури власності, технічної інфраструктури та фінансових зв’язків.
Поєднати банківські, митні та блокчейн-дані
Окремою проблемою залишається розрив між фіатною та цифровою частинами схем обходу санкцій. Російський імпортер може здійснювати платіж у рублях усередині країни, тоді як іноземний постачальник отримує криптовалюту через окремого посередника за кордоном. У такій моделі банк бачить лише одну частину операції і не може самостійно встановити повний платіжний ланцюг.
Тому системи фінансового моніторингу мають поєднувати банківські транзакції з митними деклараціями, транспортними документами, торговельними рахунками та даними блокчейн-аналізу. Особливу увагу варто приділяти операціям із товарами подвійного призначення та позиціями, віднесеними до Common High Priority Items.
Індикаторами підвищеного ризику можуть бути нещодавно зареєстровані компанії з непропорційно великим оборотом, платежі між компаніями без очевидного комерційного зв’язку, зміни в рахунках-фактурах, що приховують чутливі технології, а також використання іноземних VPN-адрес, які не відповідають звичайному профілю клієнта.
Прискорити взаємодію з криптовалютними платформами та емітентами
Службам фінансової розвідки й правоохоронним органам також потрібні стандартизовані механізми швидкої взаємодії з великими централізованими криптовалютними біржами та емітентами стейблкоїнів. Це дозволить оперативніше передавати юридично обґрунтовані запити, отримувати транзакційні дані та, коли це передбачено законом, блокувати адреси або пов’язані з ними активи.
Паралельно європейським та американським регуляторам доцільно узгоджувати технічні й адміністративні стандарти роботи зі стейблкоїнами напередодні повного впровадження нового американського режиму регулювання таких активів.
Нарешті, окремим елементом має залишатися системний обмін інформацією з українськими правоохоронними органами, спецслужбами та підрозділами фінансової розвідки. Українські структури можуть володіти ранньою інформацією про платформи вербування, пов’язані з Росією, кураторів та фінансові маршрути, які згодом використовуються в операціях на території інших європейських держав. Швидкий обмін такими даними підвищує можливість виявляти операційні мережі ще до переходу від підготовки до фізичних атак.